

COLUMN
PHPの脆弱性対応は大丈夫?WordPress運用してる会社が確認すること【2026年10月】
2026年10月公表のPHP脆弱性への対応はできてますか?WordPressの更新だけでは不十分な理由や、改ざん・情報漏えいなどのリスク、レンタルサーバー各社とAWSで必要な確認事項、管理者不在時の相談先を紹介します。


会社のホームページについて「PHPの脆弱性に対応してください」と言われても、何をすればよいかわからない。「自分のパソコンを更新するのか」、「WordPressの更新ボタンを押せばよいのか」、サイト運用はしていても専門担当ではない方なら、そこから迷うかもしれません。
今回気にするべき点は、ホームページを動かしているサーバー上のPHPが脆弱性対応されたバージョンになっているかです。レンタルサーバー会社が対応を済ませている場合もあれば、AWSなどでサイトを管理する担当者が作業しなければならない場合もあります。
この記事では、2026年10月に公表されたPHPの重大な脆弱性について、起こり得る被害と、契約先ごとに確認することを説明します。設定を自分で変更するための知識がなくても、誰に何を聞けばよいかが分かるように整理します。
情報確認日:2026年10月27日。対象となる主な脆弱性は、CVE-2026-109618およびCVE-2026-109619です。これら2件の脆弱性の組み合わせは「PHP2shell」と呼ばれています。各社の対応状況は変わるため、契約しているサービスの最新案内もご確認ください。
もくじ
対象は、サイトを動かしているサーバー上の「PHP」という存在
PHPは、WordPressなどのウェブサイトを動かすために使われるプログラミング言語です。
「脆弱性」は、プログラムの不具合などにより、不正な操作を受ける原因となる弱点を指します。
「私のパソコンで編集してるから危ない?」とか「業者が作ってくれたから関係ない」といった話ではありません。
普段ホームページを編集するパソコンと、ホームページを公開しているサーバーは別です。借りているレンタルサーバーやAWS上のサーバーでPHPが動いているなら、そのPHPへの対応を確かめる必要があります。手元のパソコンのWindowsやブラウザーを更新しても、サーバー上のPHPは更新されません。
また、WordPress本体と、それを動かすPHPも別の存在であることは覚えておいてください。
次の図は、WordPressを使うサイトの一般的な関係を簡略化したものです。
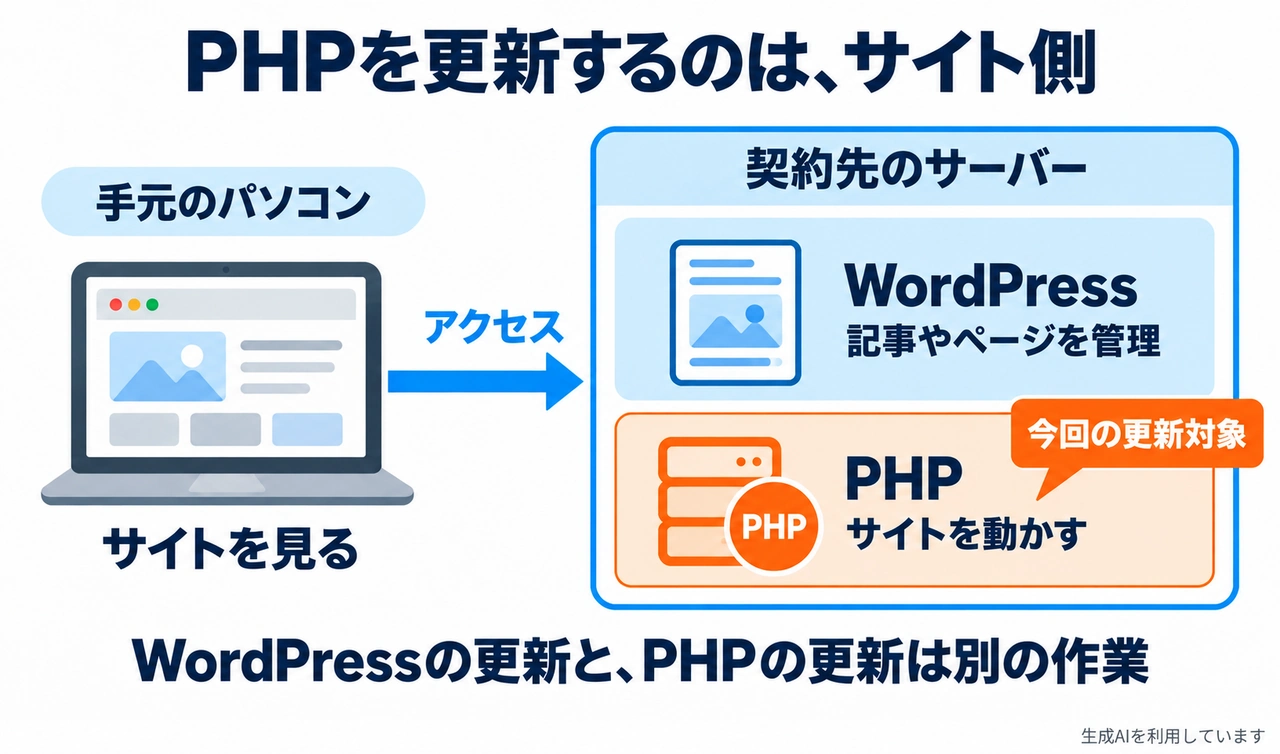
WordPressを使うサイトの概念図。実際の構成はサイトによって異なります。
WordPressの管理画面で「更新はありません」と出ていても、PHPが対策済みとは判断できません。WordPress公式も、今回の問題はWordPress固有のものではなく、PHPの更新が必要だと案内しています。WordPressを最新に保つことは日常の保守として必要ですが、今回のPHP対応を、WordPressの更新だけで終えることはできません。
WordPressを使っていないサイトでも、問い合わせフォームや独自の仕組みでPHPを使っていることがあります。わからない場合は、制作会社やサーバーの管理担当者に利用の有無から確認してください。現在担当がいない場合は専門の業者に相談しましょう。
WordPressでPHPバージョンを確認する方法
管理者権限のあるアカウントでWordPressの管理画面にログインすると、次の手順でPHPのバージョンを確認できます。
メニューが見つからない、または閲覧する権限がない場合は、管理担当者に確認を依頼してください。
なお、PHPのバージョン確認ができるだけで、WordPressでPHPの更新はできない点にご注意ください。
- 左のメニューで「ツール」→「サイトヘルス」を開きます。
- 画面上部の「情報」を選び、「サーバー」の項目を開きます。
- 「PHP バージョン」に表示された番号を確認し、控えておきます。
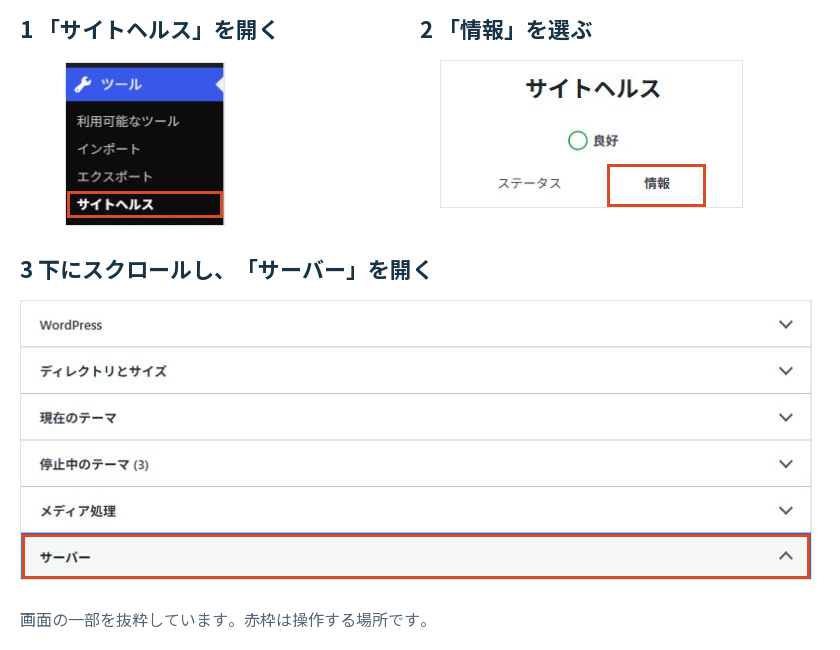
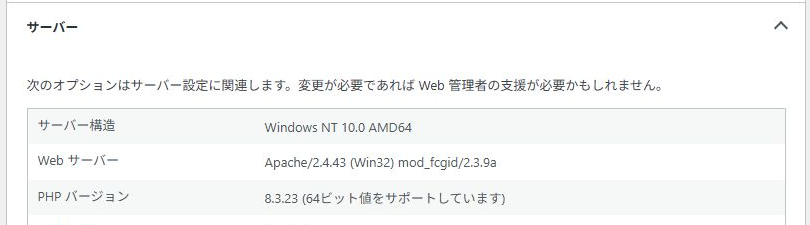
WordPress管理画面の表示例。
今回の脆弱性に対応したPHPバージョン
今回の2件(CVE-2026-109618/CVE-2026-109619)に対応したPHP公式のバージョンは次のとおりです。
(2026年10月28日時点での情報であり、新たなセキュリティリスクが発覚した場合、適切なバージョンは変わります)
| 利用中のPHP系列 | 今回の2件に対応したバージョン |
|---|---|
| PHP 8.2系 | 8.2.35以降 |
| PHP 8.3系 | 8.3.36以降 |
| PHP 8.4系 | 8.4.27以降 |
| PHP 8.5系 | 8.5.12以降 |
| PHP 8.1以前 | PHP公式の通常サポートは原則終了。ただし、サーバー会社によっては特別措置がされている場合があります。 |
先ほどの手順例の「8.3.23」はリスクがあると判断できるパターンです。
2026年10月に発生した脆弱性への対応がされたバージョンは「8.3.36」のため原則として今回の脆弱性への対応が必要です。
古い番号のままの場合や見ても判断ができない場合は、管理担当者へ更新状況を確認しましょう。
起こり得る被害と、サイト運営への影響
今回の脆弱性が悪用されると、外部の第三者がサイトへのログインなしにサーバー上で不正なプログラムを実行するおそれがあります。開発元は10月21日に修正版を公開し、速やかな更新を呼びかけました。
攻撃が成功した場合、PHPが扱える情報や操作権限の範囲で、次のような被害につながる可能性があります。
| リスク | サイト運営への影響の例 |
|---|---|
| ページの改ざん | 掲載内容を書き換えられるなど、利用者に誤った情報を見せてしまう |
| 情報の持ち出し | サーバーに保存された情報のうち、PHPから読み取れる情報が盗まれる。問い合わせ情報も、保存状況によっては対象になり得る |
| サイトの停止・利用不能 | 会社案内が見られない、問い合わせを受けられないなど、業務に支障が出る |
被害の種類は、サーバーの構成・権限・保存している情報によって変わります。これらの被害すべてが起こると断定するものではありません。
IPAは10月27日、今回の2件が米国の「悪用が確認された脆弱性」の一覧に掲載されたことを案内しています。見た目がいつもどおりでも、状況は確認しておきましょう。
最初に、契約しているサービスを確認する
同じサーバー会社でも、PHPを誰が管理するかはサービスによって変わります。請求書や契約メール、制作会社からの資料で、会社名とサービス名を確かめてください。
| 契約の例 | PHPの更新で最初に確認すること |
|---|---|
| 一般的な共用レンタルサーバー | 提供会社がPHPの更新を済ませているか。 利用者に追加作業を求めているか。 |
| VPS、AWSのEC2・Lightsailなど、利用者側でサーバーを管理する契約 | 自社または委託先の管理担当者が、対象のPHPを更新したか(原則、各社で対応が必要)。 |
| 制作・保守会社がまとめて管理しているサイト | 契約先がどこまで対応するか。PHPの更新とサイトの動作確認が含まれるか |
「AWSを使っている」と聞いていても、保守会社が運用まで引き受けている場合は、その会社が窓口になります。サービス名や契約先が分からなければ、調べる段階から外部へ相談して構いません。
レンタルサーバーの例:提供会社の対応状況と、利用者への依頼を見る
一般的な共用レンタルサーバーでは、提供会社が用意したPHPへの更新を会社側で行うことが多く、利用者が更新プログラムを入れる作業は不要な場合があります。今回も、次の各社が対応を公表しています。
エックスサーバー
エックスサーバー、XServerビジネス、XServer for WordPressは、対象サーバーのPHP 5.1〜8.5への対応を10月26日までに完了したと案内しています。PHP 8.2〜8.5は同じ系列の修正版へ更新し、PHP 5.1〜8.1にはバージョン番号を変えずに修正パッチを適用しています。利用者が今回の対策のために、管理画面でPHPのバージョンを急いで切り替える必要はないと案内しています。
一方、XServer VPSなどは利用者側でPHPを管理するサービスであり、会社側によるPHPの更新の対象ではありません。
同じ会社名だけで対応済みと判断しないようにしてください。
参考:エックスサーバー
さくらのレンタルサーバ
さくらのレンタルサーバなどでは、コントロールパネルから選べるすべてのPHPへの対応を完了し、利用者による緊急の対応は不要としています。ただし、利用者が独自に入れたPHPは対象外で、利用者側で対応が必要です。
通常の提供PHPを使っているか不明な場合は、制作・保守会社に確認しましょう。
古いPHPを使い続ける場合の今後の移行についても、同社の案内を確認してください。
参考:さくらのレンタルサーバ
ロリポップ!
ロリポップ!は、古いPHPを含めた修正を適用し、10月22日にサイト表示を再開したと公表しています。そのうえで、利用者にサイト表示・問い合わせフォーム・ファイルのアップロードなどの動作確認を求めています。サポートが続くPHPへの切り替えも案内しています。
「サーバー会社の対応が済んだこと」と「自分のサイトが問題なく使えること」は、両方確認しましょう。
これは、2026年10月27日に公式案内を確認した例です。ほかの会社でも、契約しているサービスの告知で「対応済みの範囲」「対象外」「お客様へのお願い」を見てください。提供会社の対応済みの案内と、自分が使っているサービス・PHPが対象に含まれるかを照合しましょう。
参考:ロリポップ!
AWSの例:EC2やLightsailは、サイトごとの対応を確認する
AWSは、サービスによって管理の分担が異なります。EC2やLightsailでPHPのサイトを動かしている場合は、AWS側のお知らせを待つだけでなく、自社や委託先の担当者による個別対応が必要です。
EC2でサイトを動かしている場合
EC2は、利用者がサーバーの中にソフトウェアを入れて運用する形のサービスです。AWS公式も、EC2内のOS(サーバーの基本ソフト)やソフトウェアの更新・修正は利用者側の管理範囲と説明しています。
制作・保守会社へは、「このサイトが使うPHPは今回の更新を適用済みですか。反映に必要な再起動と、サイトの動作確認まで済んでいますか」と聞いてください。Amazon Linuxを使っている場合も、修正版が配布されたことと、稼働中のサーバーに適用されたことは別です。
担当者には、利用状況の確認、バックアップ、PHPの更新、必要に応じた再起動、更新後の動作確認まで依頼してください。専門的な作業は制作・保守会社に依頼し、完了した範囲を報告してもらいましょう。
制作・保守契約を結んでいない、または、当時の業者に連絡がつかないといった場合は、まずは弊社にご相談ください。
LightsailでWordPressなどを使っている場合
Lightsailは、WordPressなどを用意した構成からサーバーを作れるサービスです。ただし、作った後のPHPまで常にAWSが自動更新するという意味ではありません。
AWSは今回、LightsailでPHPを使うサーバーへの対応手順を公開しています。作成時に選んだ構成によって、PHPを更新する方法と、新しい構成へサイトを移す方法などが異なります。「LightsailでWordPressを作ったから対応不要」と判断せず、管理担当者にPHPの更新・移行が済んでいるか確認してください。
更新をAWS側で支援するサービスもある
たとえばElastic Beanstalkでは、PHPを修正した新しい環境が提供されています。自動更新を有効にしていれば、設定された保守時間に更新されると案内されています。設定していない場合は利用者側で更新が必要なため、担当者に設定と適用状況を確認してください。
「AWSはすべて手作業」「AWSならすべて自動」のどちらとも決めつけず、使っているサービスと更新設定を確認しましょう。
更新後の動作と、不正アクセスの被害も確認する
更新が必要な場合は、バックアップと、問題が起きた場合に元の状態へ戻す手順を用意し、更新後に使う機能を試すところまで担当者に依頼してください。古いPHPから新しいバージョンに変えると、WordPressの追加機能や独自プログラムに修正が必要になることもあります。
サイト担当者としては、少なくとも次の点を確認しておくと、業務への影響を把握できます。
- トップページと、主な製品・サービスページを表示できるか。
- 問い合わせを送信でき、社内で受信できるか。
- 管理画面へログインでき、お知らせなどを更新できるか。
また、PHPの更新は、すでに受けた被害を元に戻す作業とは別です。JPCERT/CCは修正とあわせて、不正アクセスを受けていないかの調査も勧めています。
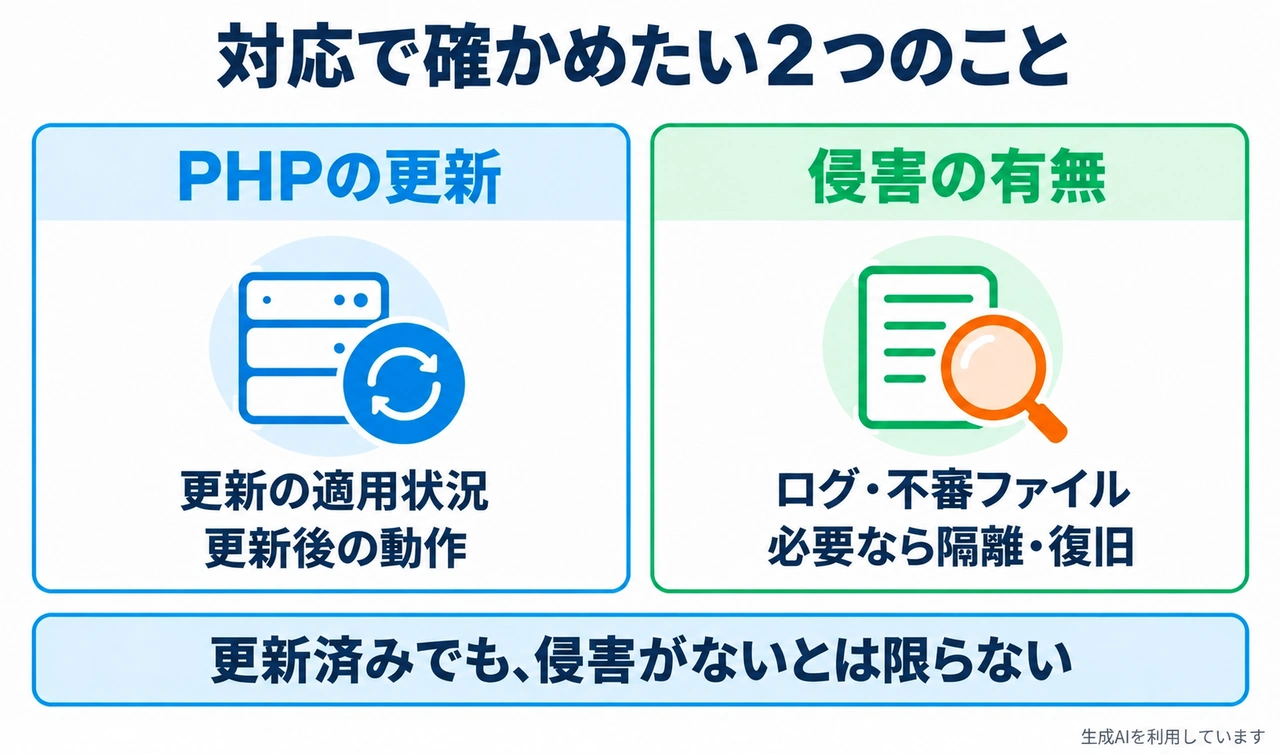
「侵害」は不正アクセスなどの被害を受けること。
図のログは、アクセスや動作の記録を指します。調査や復旧の必要範囲は状況により変わります。
覚えのないページがある、外部サイトへ勝手に移動するなどの異変があれば、気づいた時刻とともに相談先へ伝えてください。見た目に異常がなくても、被害がないとは断定できません。記録を残し、必要な調査や公開制限を担当者と検討することが重要です。
すぐに更新できない場合は、サーバー会社や管理担当者に相談してください。不正な通信を検知・遮断するWAFという仕組みや設定変更で、攻撃の一部を抑えられる場合がありますが、PHPの更新に代わる完全な対策にはなりません。アクセスの制限や公開の一時停止が必要かも含め、業務への影響を踏まえて判断する必要があります。
管理担当者がいない、制作会社に頼めないときは
ここまで確認して「サーバーの契約先もよくわからない」「AWSを使っているが、以前の担当者が退職している」と困っている方は、調査から依頼できる窓口を使ってください。必要な情報がすべてそろうまで、相談を待つ必要はありません。
株式会社テンダのTRAN-SecurityCMSは、PHP脆弱性の影響確認・更新、サイトの調査・復旧、保守の引き継ぎを支援します。AWSを中心に各種サーバーの相談に対応し、他社が作ったサイトや詳しい担当者がいないサイトも現状の調査から支援します。
相談時は、サイトのURLと、届いた通知、分かる範囲の契約先・困っていることをお知らせください。
「PHPの更新は済んでいるか」「更新でフォームが動かなくならないか」「今後の保守を誰に頼むか」を一緒に整理できます。対応範囲・期間・費用は環境や管理権限を確認したうえで個別にご提案します。
参考出典
2026年10月27日確認。各社の対応状況・対象範囲は、リンク先の最新情報をご確認ください。
- 脆弱性と推奨対応:IPA:PHPの脆弱性対策/JPCERT/CC:PHPにおける複数の脆弱性
- WordPressでの確認方法:サイトヘルス画面(WordPress公式)
- WordPressとPHPの更新:WordPress公式案内
- AWSでの対応と管理範囲:AWSのサービス別対応/AWSの管理分担/Lightsailの対応手順

